eAuditor On-Premise – pełna kontrola nad Twoim IT
eAuditor On-Premise – pełna kontrola nad Twoim IT
Platforma do zarządzania infrastrukturą, bezpieczeństwem, danymi i użytkownikami – wdrożona w środowisku Twojej organizacji.
✓ Twoja infrastruktura
✓ Enterprise
20+
Lat rozwoju
1100+
Wdrożeń eAuditor
190 tys.+
Monitorowanych urządzeń
Enterprise
Dla środowisk lokalnych i rozproszonych
Dlaczego warto wybrać eAuditor On-Premise?
On-Premise jest przeznaczony dla organizacji, które chcą samodzielnie kontrolować środowisko systemu, miejsce przechowywania danych, dostęp i integrację z lokalną infrastrukturą.
01
Dane pod kontrolą
Centralne dane eAuditor mogą pozostawać w środowisku organizacji.
02
Integracja z infrastrukturą IT
Bezpośrednie połączenie z siecią, serwerami, urządzeniami, AD i innymi systemami.
03
Bezpieczeństwo lokalnego wdrożenia
Możliwość dopasowania architektury, dostępu, komunikacji i ochrony do polityk organizacji.
04
Skalowalność dla organizacji Enterprise
Od pojedynczego serwera do środowisk rozproszonych i klastrowych.
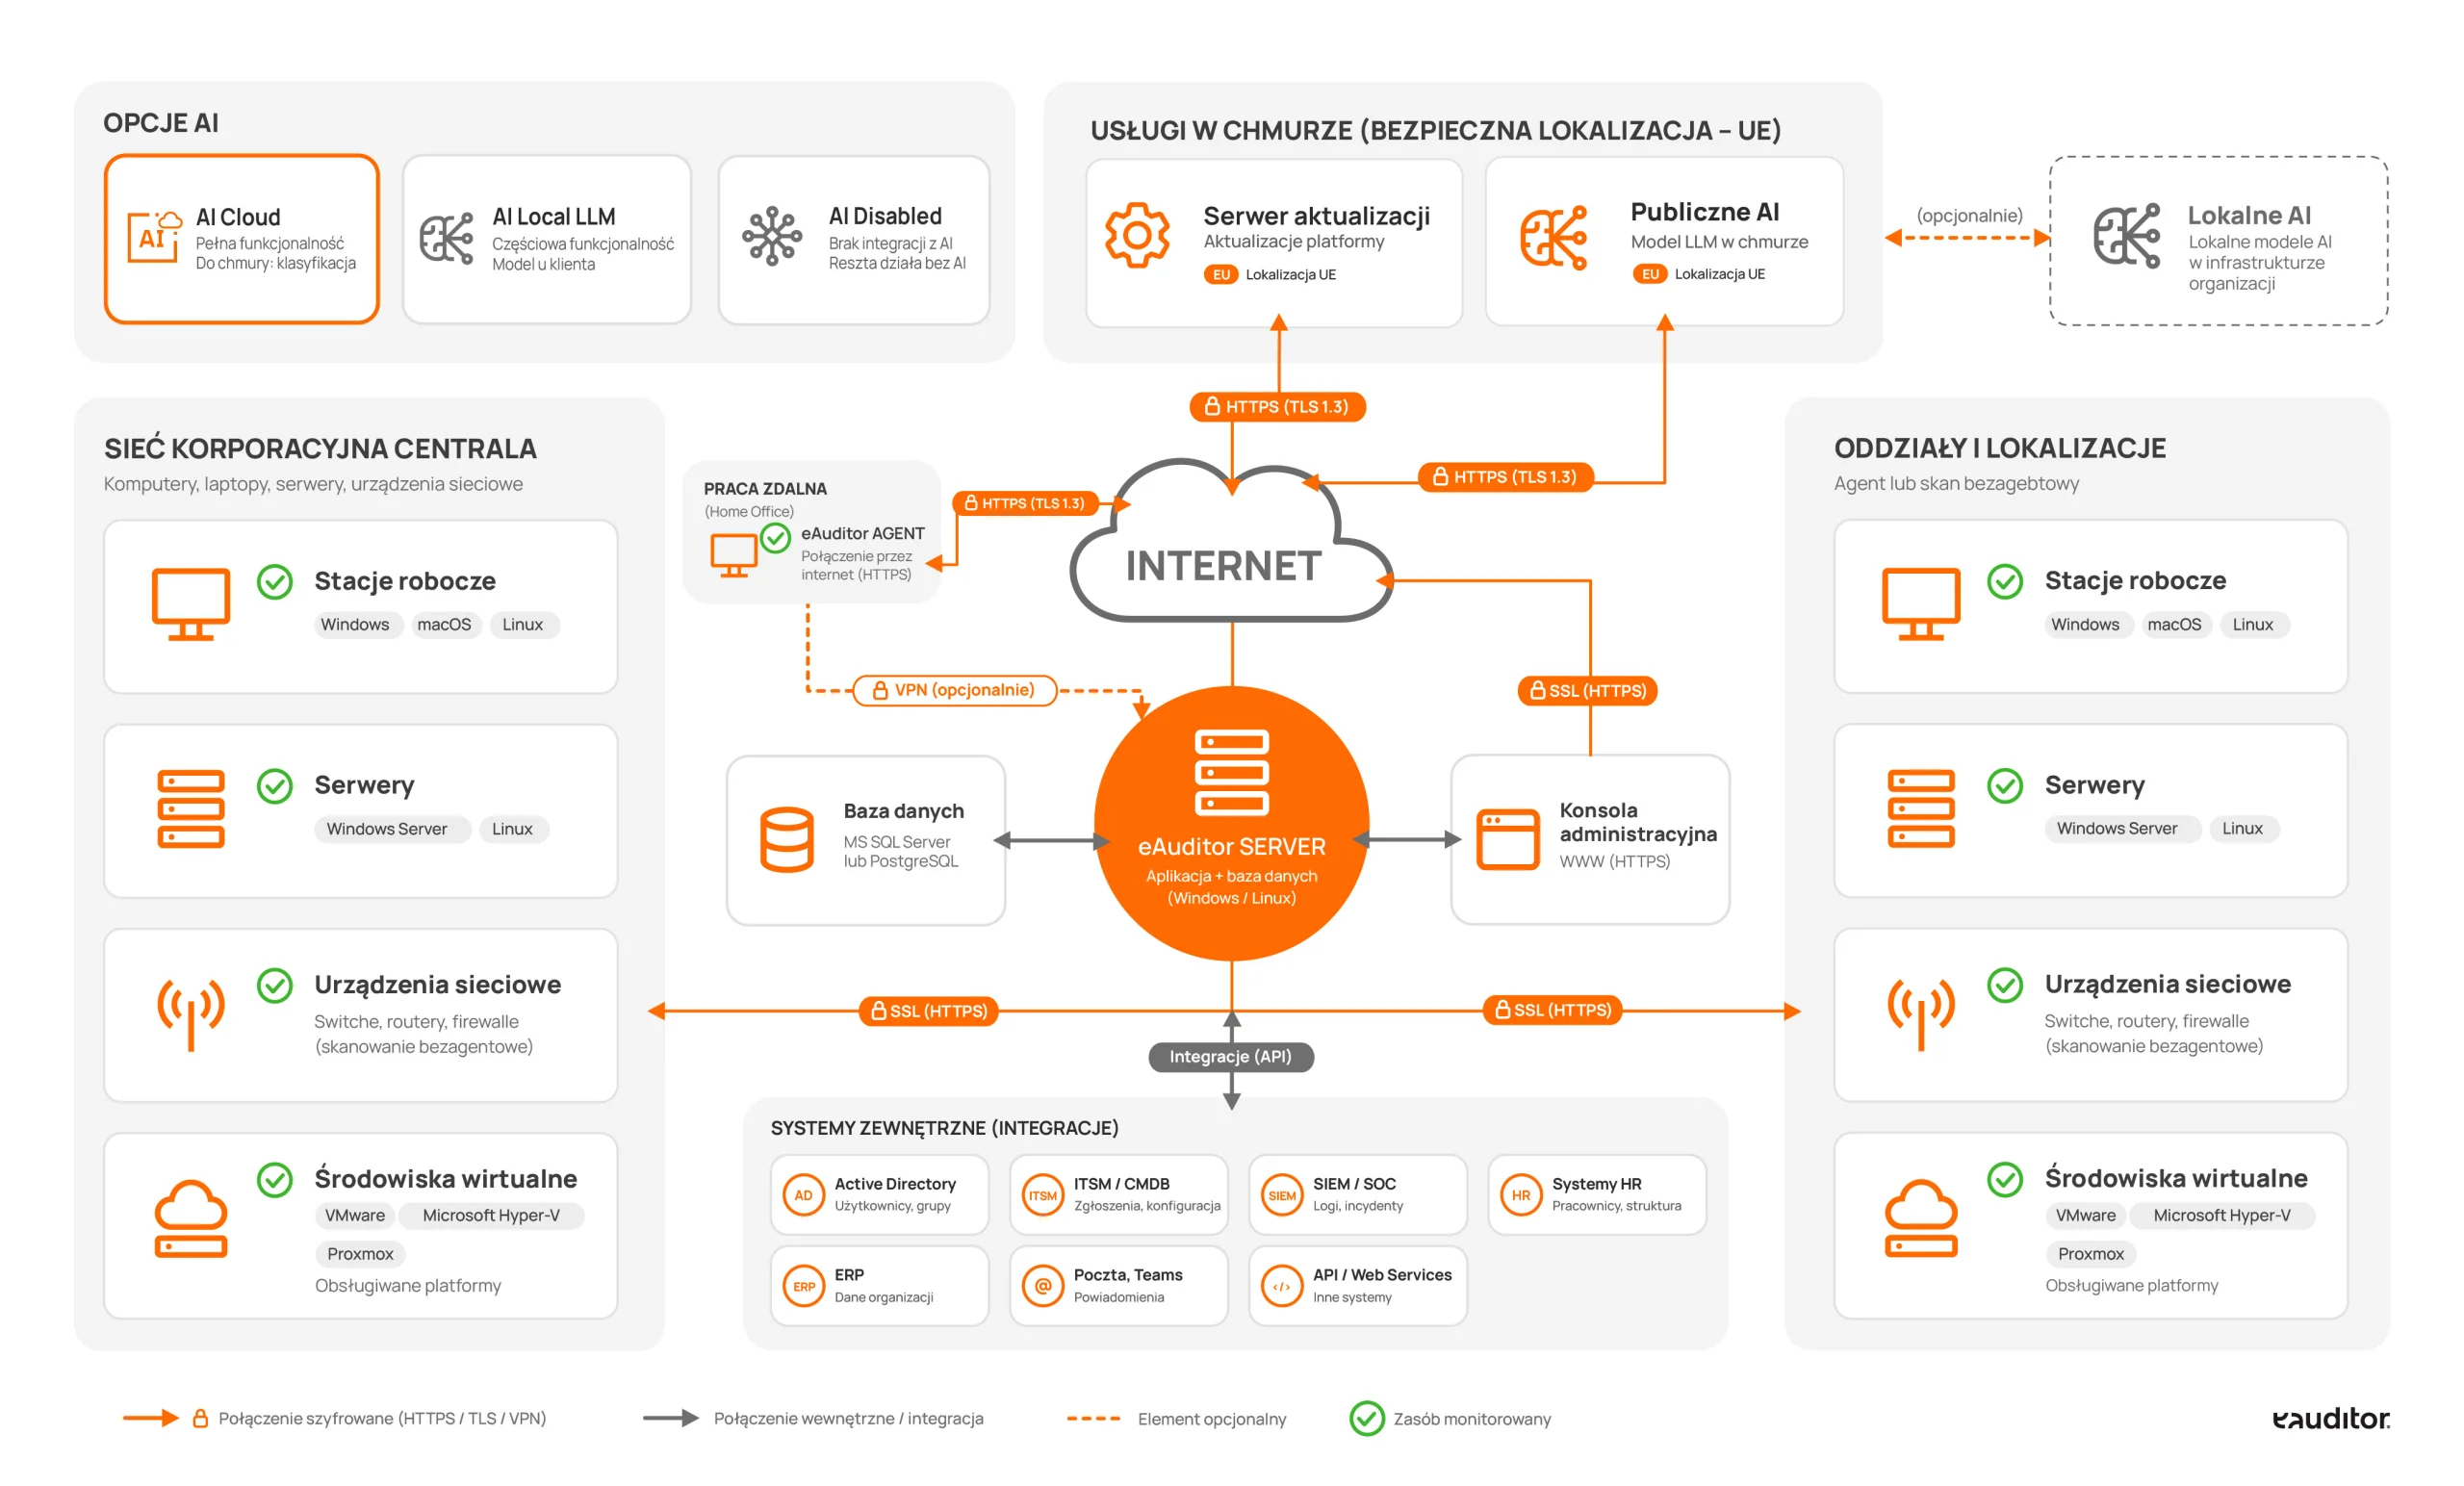
Architektura eAuditor On-Premise
eAuditor Server łączy endpointy, serwery, urządzenia sieciowe, oddziały, pracowników zdalnych, bazy danych, usługi chmurowe i systemy zewnętrzne.
Wymagania techniczne eAuditor On-Premise
eAuditor On-Premise wymaga odpowiednio przygotowanego środowiska IT, obejmującego serwer, bazę danych, agentów oraz konsolę webową. Poniżej przedstawiono kluczowe wymagania techniczne niezbędne do wdrożenia systemu. Pełna specyfikacja dostępna jest w dokumentacji technicznej.
Wymagania dla eServer i eAgent
eServer
Windows 10/11, Server 2016–2025 lub Linux: Ubuntu 24.04/26.04 LTS, Debian 12/13, RHEL 9/10, Rocky Linux 10. Opcjonalnie Kubernetes / Docker Swarm.
Baza danych
Microsoft SQL Server 2016, 2017, 2019, 2022 lub PostgreSQL 17, 18.
eAgent
Windows 10/11, Windows Server 2016–2025 oraz Linux. Min. 1 GB RAM i 10 GB dysku; Linux bez DLP.
eDatabase
PostgreSQL może działać na Windows, Linux oraz w kontenerach Docker/Podman.
eWebConsole
Nowoczesna przeglądarka HTML5: Chrome, Firefox lub Edge.
Serwer WWW
Windows Server lub Linux, Java 8 oraz Apache Tomcat 9; możliwa konteneryzacja Docker/Podman.
Bezpieczeństwo eAuditor On-Premise
eAuditor On-Premise wspiera bezpieczeństwo infrastruktury IT dzięki szyfrowanej komunikacji, uwierzytelnianiu dwuskładnikowemu oraz mechanizmom kontroli dostępu. Poznaj rozwiązania, które pomagają chronić system i dane organizacji.
Bezpieczna komunikacja HTTPS i TLS 1.3
Komunikacja klient–serwer eAuditor wykorzystuje TLS 1.3,
a eServer i eAgent posiadają certyfikaty SSL.
- HTTPS / TLS 1.3
- ochrona transmisji
- komunikacja z wykorzystaniem certyfikatów z kluczem o długości min. 4096 bitów
Uwierzytelnianie dwuskładnikowe 2FA
System wspiera dodatkowe mechanizmy
uwierzytelniania administratorów.
- 2FA
- token
- kod e-mail
- rozpoznawanie twarzy
Testy bezpieczeństwa i podatności
Testy obejmują aplikację web, REST API i agenta.
- modelowanie zagrożeń
- testy penetracyjne
- ocena podatności
Kontrola dostępu do infrastruktury
Organizacja może kontrolować miejsce instalacji,
dostęp do danych, sieć oraz polityki infrastrukturalne.
- lokalna infrastruktura
- kontrola dostępu
- polityki backupu i sieci
Szczegółowe informacje o zakresie testów, OWASP, konfiguracji i mechanizmach bezpieczeństwa pozostają na dedykowanej stronie „Bezpieczeństwo systemu”.
Funkcje eAuditor On-Premise
On-Premise wykorzystuje pełny zakres platformy eAuditor, bez konieczności rozbijania zarządzania IT na wiele niezależnych narzędzi.
ITAM i CMDB
Inwentaryzacja komputerów, serwerów, oprogramowania, urządzeń, VM i zasobów IT.
ITOM i monitoring infrastruktury
Monitoring infrastruktury, urządzeń, użytkowników i usług oraz zdalne zarządzanie.
ITSM i Helpdesk
Zgłoszenia, zadania, baza wiedzy, panel pracownika i automatyzacja.
IAM i zarządzanie dostępem
Tożsamości, role, uprawnienia i kontrola dostępu.
DLP i ochrona danych
Kontrola danych, urządzeń, kopiowania, transferu i wydruków.
Security i zarządzanie podatnościami
Podatności, BitLocker, firewall, 2FA i bezpieczeństwo endpointów.
Integracje eAuditor On-Premise
eAuditor On-Premise może współpracować z popularnymi usługami tożsamości, uwierzytelniania, komunikacji, pracy zespołowej i AI. Dostępne integracje wspierają współpracę eAuditor z istniejącymi systemami organizacji.
Tożsamość i użytkownicy
Synchronizacja i wykorzystanie danych o użytkownikach, strukturze oraz uprawnieniach.
ITSM / CMDB
Wymiana informacji o zasobach, konfiguracji i obsłudze zgłoszeń.
CMDB
REST API
Web Services
Cybersecurity
Włączenie eAuditor w istniejący ekosystem monitorowania i reagowania na zdarzenia.
SOC
Logi
API
Systemy biznesowe
Połączenia z innymi rozwiązaniami organizacji poprzez dostępne interfejsy.

Microsoft Entra ID
Integracja z usługami tożsamości Microsoft i środowiskiem organizacji opartym na Entra ID.
Tożsamość
IAM
Microsoft

Microsoft Authenticator
Wsparcie wieloskładnikowego uwierzytelniania i bezpiecznego dostępu do systemu w scenariuszach 2FA.
2FA
MFA
bezpieczeństwo

Google Authenticator
Możliwość wykorzystania aplikacji uwierzytelniającej Google w scenariuszach dodatkowego uwierzytelniania użytkowników.
2FA
uwierzytelnianie

Google Workspace
Współpraca z usługami Google wykorzystywanymi przez organizację i możliwość uwzględnienia ich w środowisku pracy użytkowników.

Microsoft Teams
Możliwość włączenia eAuditor w środowisko komunikacji i współpracy Microsoft oraz wykorzystania go w procesach organizacji.
Bluur® AI
Integracja z rozwiązaniami AI i anonimizacji dokumentów w ekosystemie BTC, wspierająca bezpieczne wykorzystanie AI w organizacji.
AI
anonimizacja
BTC
Zakres integracji zależy od wybranego modułu, konfiguracji systemu oraz dostępnych interfejsów. Dla pozostałych systemów eAuditor może wykorzystywać m.in. API, REST API, Web Services, LDAP oraz integracje z istniejącą infrastrukturą IT.
AI w eAuditor On-Premise
Architektura On-Premise może współpracować z usługami AI w bezpiecznej lokalizacji UE albo z lokalnym modelem AI działającym w infrastrukturze organizacji.
Publiczne AI w bezpiecznej lokalizacji UE
- Publiczne AI / LLM — przez bezpieczne połączenie HTTPS
Lokalne AI w infrastrukturze organizacji
- Lokalne AI — modele działające w infrastrukturze organizacji
eA Intelligence i automatyzacja IT
- eA Intelligence, klasyfikacja i automatyzacja
Bezpieczna lokalizacja usług AI i aktualizacji
Usługi publicznego AI oraz aktualizacje systemu mogą korzystać z europejskiej infrastruktury OVHcloud. Wybór lokalizacji w Unii Europejskiej umożliwia przetwarzanie danych w europejskich centrach danych, z uwzględnieniem wymagań RODO. Szczegółowe warunki zależą od wybranej usługi i jej konfiguracji.
Europejska infrastruktura dla usług chmurowych
OVHcloud oferuje lokalizację danych w UE, z możliwością wyboru regionu zgodnie z dostępną usługą.
RODO i zgodność usług
OVHcloud deklaruje zgodność z RODO oraz dostępność certyfikacji, m.in. ISO 27001, ISO 27017 i ISO 27018.
Publiczne AI
Publiczne modele AI mogą być oddzielone od lokalnego AI i komunikować się przez szyfrowane HTTPS.
Serwer aktualizacji
Aktualizacje systemu, bazy wiedzy i definicji mogą być pobierane z dedykowanego serwera aktualizacji.
Wdrożenie eAuditor On-Premise
Architekturę można dobrać do skali organizacji, modelu sieci, wymagań dostępności i polityki bezpieczeństwa.
Pojedynczy serwer
Klasyczne wdrożenie na jednym serwerze Windows lub Linux.
Środowisko zwirtualizowane
Możliwość uruchomienia komponentów w VMware, Hyper-V lub Proxmox.
Środowisko rozproszone
Centrala, oddziały, pracownicy zdalni i połączenia przez HTTPS lub VPN.
Wysoka dostępność i skalowanie
Architektura dopasowana do większych i rozproszonych środowisk IT.
| Obszar | Wariant wdrożenia | Przykład zastosowania |
|---|---|---|
| Serwer | ● Serwer fizyczny lub wirtualny | Serwer fizyczny lub maszyna wirtualna w infrastrukturze organizacji |
| Baza danych | ● MS SQL / PostgreSQL | Baza danych na dedykowanym serwerze lub współdzielonej infrastrukturze bazodanowej |
| Lokalizacje | ● Centrala i oddziały | Centralny serwer obsługujący użytkowników w wielu lokalizacjach organizacji |
| Wirtualizacja | ● VMware / Hyper-V / Proxmox | Uruchomienie serwera aplikacyjnego na istniejącej platformie wirtualizacyjnej |
| Kontenery | ● Docker / Podman / Kubernetes | Uruchomienie wspieranych komponentów systemu w środowisku kontenerowym |
Przetestuj eAuditor przed wdrożeniem
Wybierz sposób poznania systemu: szybkie demo, prezentację z ekspertem albo test eAuditor On-Premise we własnej infrastrukturze IT.
01
Demo eAuditor
Sprawdź najważniejsze możliwości platformy i zobacz, jak eAuditor wspiera zarządzanie IT i bezpieczeństwo.
02
Test we własnej infrastrukturze
Uruchom eAuditor On-Premise w swoim środowisku i oceń działanie systemu na rzeczywistych urządzeniach, serwerach i sieci.
03
Test integracji
Zweryfikuj współpracę z Active Directory, bazą danych, systemami bezpieczeństwa, API oraz środowiskiem wirtualnym.
Gotowy, aby przetestować eAuditor On-Premise?
Umów prezentację, zobacz demo albo rozpocznij test we własnej infrastrukturze. Dobierzemy scenariusz do Twojej architektury IT, wymagań bezpieczeństwa i integracji.
Sprawdź system w swoim środowisku
Najpierw sprawdź działanie systemu w środowisku swojej organizacji i oceń dopasowanie do własnej architektury IT.