KSC w praktyce z eAuditor
KSC w praktyce z eAuditor
Kontroluj cyberbezpieczeństwo i dokumentuj działania
Kontroluj bezpieczeństwo infrastruktury IT, usprawniaj obsługę incydentów i dokumentuj działania na potrzeby KSC.
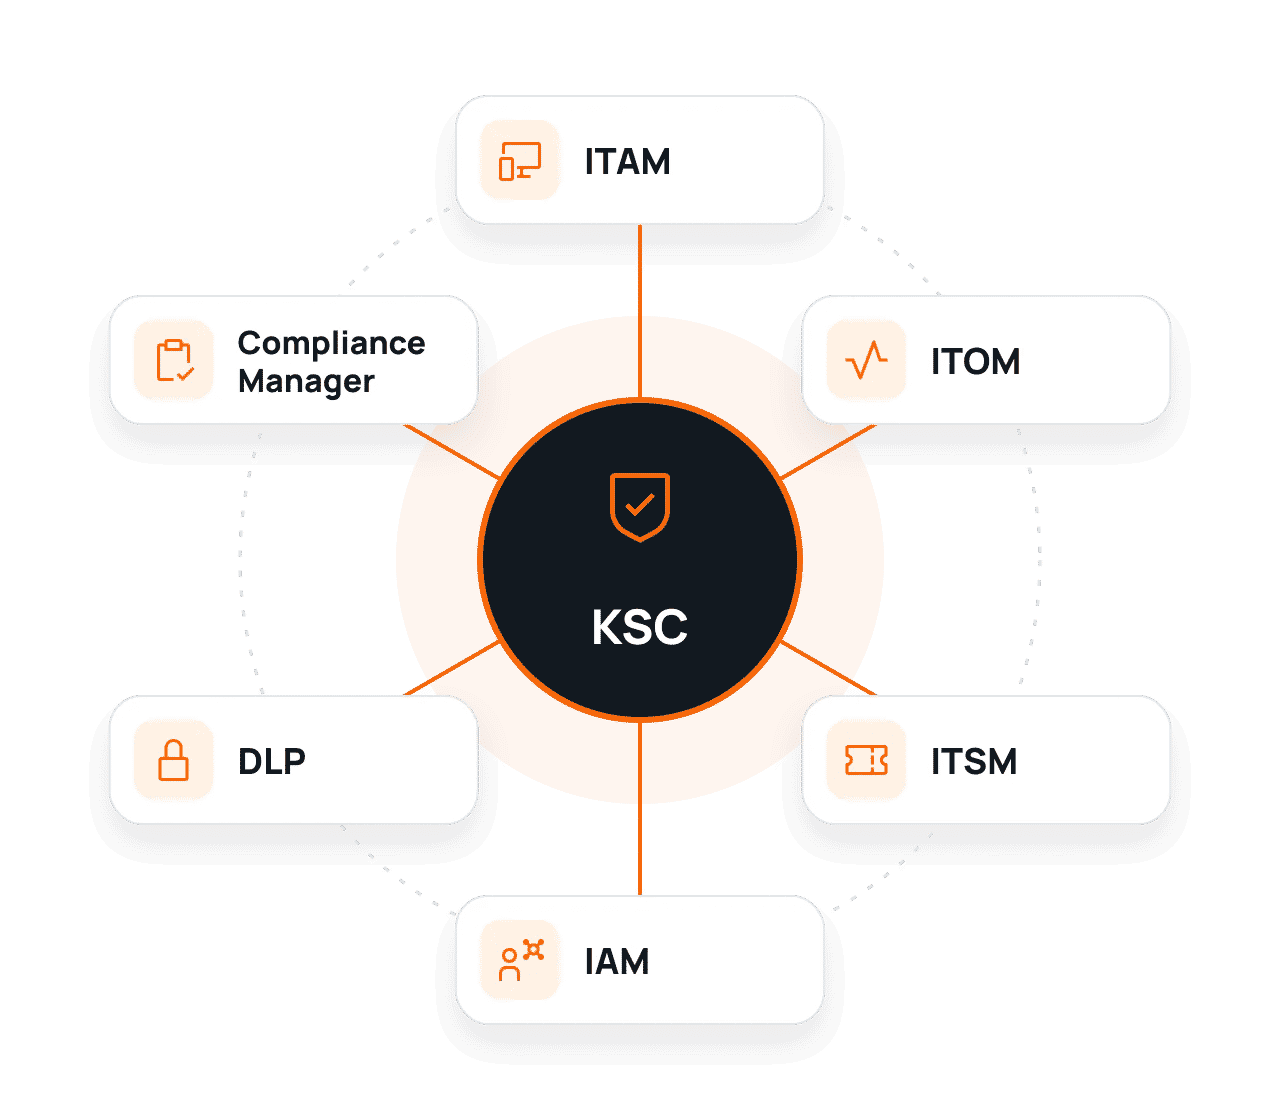
Jak eAuditor wspiera wymagania KSC?
Wykrywaj nieprawidłowości, organizuj pracę zespołu IT i gromadź informacje, które pomagają wykazać stosowanie wybranych zabezpieczeń. Zobacz, jak wykorzystać te funkcje w kontekście KSC.
01
Zidentyfikuj zasoby IT
Ustal, jakie urządzenia, systemy i aplikacje są wykorzystywane.
02
Kontroluj bezpieczeństwo
Monitoruj usługi, konfiguracje i uprawnienia.
03
Zachowaj historię działań
Rejestruj incydenty i przygotowuj dane na potrzeby kontroli.
Funkcje eAuditor wspierające KSC
Zobacz, jak poszczególne moduły pomagają monitorować środowisko IT, kontrolować dostęp oraz przygotowywać raporty.
01
ITAM – Pełna kontrola nad zasobami IT
Automatycznie wykrywaj urządzenia i oprogramowanie. Sprawdzaj ich konfiguracje, wersje i historię zmian.
CO MOŻESZ UDOKUMENTOWAĆ?
Rejestr urządzeń i oprogramowania, wersje systemów oraz historia zmian.
02
ITOM – Monitorowanie infrastruktury IT
Śledź dostępność systemów i usług. Otrzymuj alerty o awariach i nieprawidłowościach.
CO MOŻESZ UDOKUMENTOWAĆ?
Historię dostępności usług, alerty, czas wystąpienia zdarzeń i raporty.
03
ITSM – Sprawna obsługa incydentów
Rejestruj incydenty, przypisuj osoby odpowiedzialne i śledź działania naprawcze.
CO MOŻESZ UDOKUMENTOWAĆ?
Zgłoszenia, czas reakcji i historię obsługi.
04
IAM – Zarządzanie dostępem
Porządkuj uprawnienia użytkowników i przeglądaj dostęp do systemów oraz zasobów.
CO MOŻESZ UDOKUMENTOWAĆ?
Wykaz uprawnień, wnioski i decyzje dostępowe.
05
DLP – Ochrona danych firmowych
Kontroluj korzystanie z nośników USB i ograniczaj nieautoryzowane kopiowanie danych.
CO MOŻESZ UDOKUMENTOWAĆ?
Polityki ochrony, zdarzenia i historię użycia nośników.
06
Compliance Manager – Kontrola zgodności
Porównuj ustawienia urządzeń z przyjętymi zasadami bezpieczeństwa i wykrywaj odstępstwa.
CO MOŻESZ UDOKUMENTOWAĆ?
Wyniki kontroli, raporty niezgodności i historię zmian.
Wykrywaj zagrożenia. Reaguj szybciej. Dokumentuj działania.
Zobacz, jak eAuditor pomaga zarządzać zdarzeniami w infrastrukturze IT i przygotowywać informacje potrzebne w kontekście KSC.
01
Wykrywaj zagrożenia
Monitoruj dostępność usług i identyfikuj nieprawidłowości w infrastrukturze IT.
02
Organizuj reakcję
Rejestruj incydenty, wyznaczaj odpowiedzialne osoby i kontroluj obsługę zgłoszeń.
Jak eAuditor pomaga realizować wymagania KSC?
Poznaj obszary, w których funkcje eAuditor pomagają w codziennych działaniach IT i gromadzeniu dokumentacji.
| Obszar / wymaganie | Jak pomaga eAuditor? | Co możesz udokumentować? |
|---|---|---|
| Obszar 01Zarządzanie bezpieczeństwemSystem zarządzania bezpieczeństwem informacji | Twórz aktualny obraz infrastruktury i sprawdzaj ustawienia bezpieczeństwa.ITAM + Compliance Manager | Rejestr urządzeń i raporty konfiguracji.SZBI obejmuje także dokumenty, role i decyzje organizacyjne. |
| Obszar 02Zarządzanie ryzykiemŚrodki zarządzania ryzykiem | Wykrywaj niezgodne konfiguracje i ustalaj techniczny kontekst ryzyka.ITAM + Compliance Manager | Listy odstępstw i historię zmian.Ocena i akceptacja ryzyka wymagają decyzji organizacji. |
| Obszar 03Incydenty cyberbezpieczeństwaObsługa i zgłaszanie incydentów | Łącz alerty monitoringu ze zgłoszeniami i historią działań.ITOM + ITSM | Alerty, zgłoszenia i przebieg obsługi.Klasyfikacja oraz zgłoszenie do właściwego CSIRT wymagają odrębnego procesu. |
| Obszar 04Ciągłość świadczenia usługOdporność i ciągłość działania | Monitoruj dostępność usług i powiązanych zasobów.ITOM + ITAM | Historię przestojów i raporty dostępności.Plany ciągłości, kopie i testy odtwarzania nie wynikają z samego monitoringu. |
| Obszar 05Bezpieczeństwo dostawcówZależności od zewnętrznych rozwiązań | Sprawdzaj producentów, wersje i składniki środowiska IT.ITAM | Listy sprzętu i oprogramowania.Umowy i ocena bezpieczeństwa dostawców wymagają osobnych działań. |
| Obszar 06Dostęp i konfiguracjaKontrola technicznych środków ochrony | Porządkuj uprawnienia i wykrywaj odstępstwa od przyjętych reguł.IAM + DLP + Compliance Manager | Przeglądy dostępów, raporty konfiguracji i zdarzenia DLP.Zakres zabezpieczeń zależy od wymagań i ryzyka danej organizacji. |
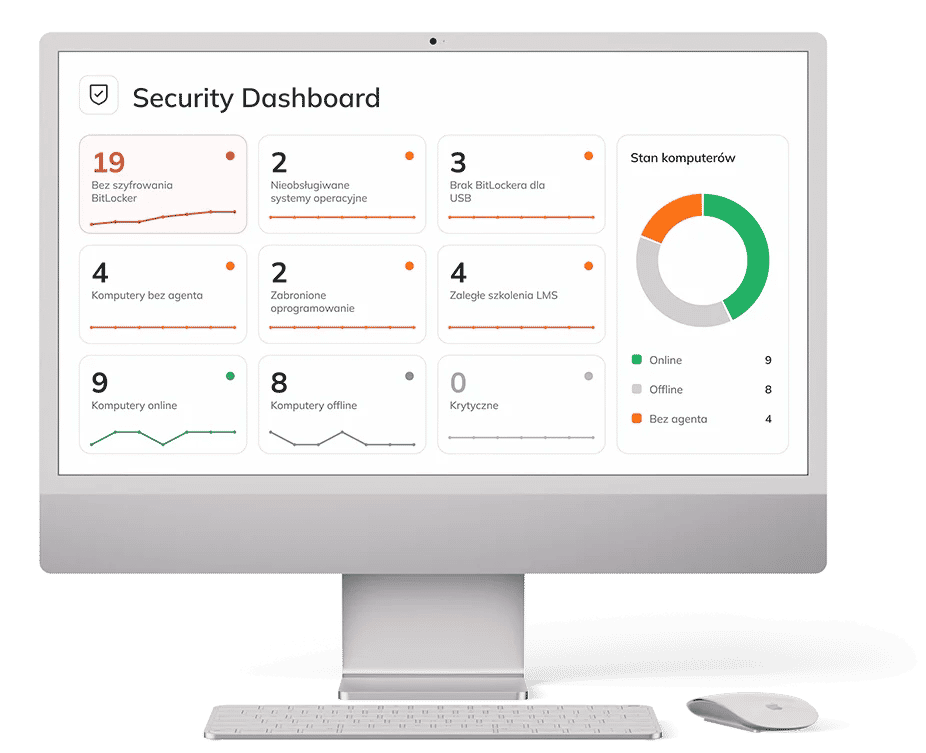
Przykład 01 | sytuacja
Nowe urządzenie
ITAM wykrywa urządzenie, a Compliance Manager pomaga sprawdzić zgodność jego ustawień z regułami.
Przykład 02 | REAKCJA
Awaria usługi
ITOM generuje alert, a ITSM porządkuje obsługę zgłoszenia i zapis działań.
eAuditor wspiera nie tylko KSC
Jeden system, wiele zastosowań. Sprawdź, jak eAuditor pomaga w zarządzaniu bezpieczeństwem IT również w kontekście innych regulacji i standardów.
NIS2
Identyfikuj podatności, oceniaj ryzyko i ustalaj priorytety działań naprawczych. Wykrywaj słabe punkty infrastruktury IT i ograniczaj ryzyko incydentów bezpieczeństwa.
DORA
Zwiększ kontrolę nad systemami ICT, monitoruj ich dostępność i usprawnij obsługę incydentów. Dokumentuj działania wspierające zarządzanie ryzykiem technologicznym.
ISO 27001
Zarządzaj zasobami IT, kontroluj uprawnienia i sprawdzaj konfiguracje urządzeń. Gromadź informacje potrzebne podczas audytów bezpieczeństwa.
RODO
Kontroluj dostęp do danych, zarządzaj uprawnieniami użytkowników i ograniczaj ryzyko nieautoryzowanego kopiowania informacji.
Najczęstsze pytania o KSC i eAuditor
eAuditor wspiera zarządzanie zasobami IT, monitorowanie infrastruktury, obsługę incydentów, kontrolę konfiguracji i dostępów. Ułatwia również dokumentowanie działań związanych z cyberbezpieczeństwem.
ITAM pomaga wykrywać i ewidencjonować urządzenia oraz oprogramowanie, sprawdzać wersje i śledzić zmiany. Dzięki temu łatwiej utrzymać aktualny obraz infrastruktury.
ITSM pozwala przypisywać zgłoszenia, rejestrować decyzje i działania naprawcze oraz zachować chronologię zdarzeń. Taka historia ułatwia analizę i przygotowanie informacji dla właściwych zespołów.
W zależności od wdrożonych modułów można przygotować rejestry zasobów, raporty dostępności, historie zgłoszeń, wykazy uprawnień i zestawienia niezgodnych konfiguracji.
Compliance Manager porównuje wybrane ustawienia z przyjętymi regułami i pomaga wykrywać odstępstwa. Wyniki kontroli ułatwiają planowanie poprawek i dokumentowanie zmian.
Informacje o dostępności usług, historii awarii i powtarzających się problemach pozwalają wcześniej zauważyć zagrożenia dla ciągłości działania i lepiej planować reakcję.
Tak. Modułowa budowa umożliwia dobranie funkcji do infrastruktury, skali działalności i priorytetów zespołu IT oraz stopniowe rozwijanie kontroli.
Chcesz zobaczyć eAuditor w działaniu?
Sprawdź, jak wybrane moduły mogą wspierać procesy w Twojej organizacji.