NIS2 w praktyce z eAuditor
NIS2 w praktyce z eAuditor
Kontroluj bezpieczeństwo i dokumentuj działania
eAuditor wspiera realizację wymagań NIS2, pomagając monitorować infrastrukturę IT, zarządzać incydentami i przygotowywać raporty na potrzeby audytu.
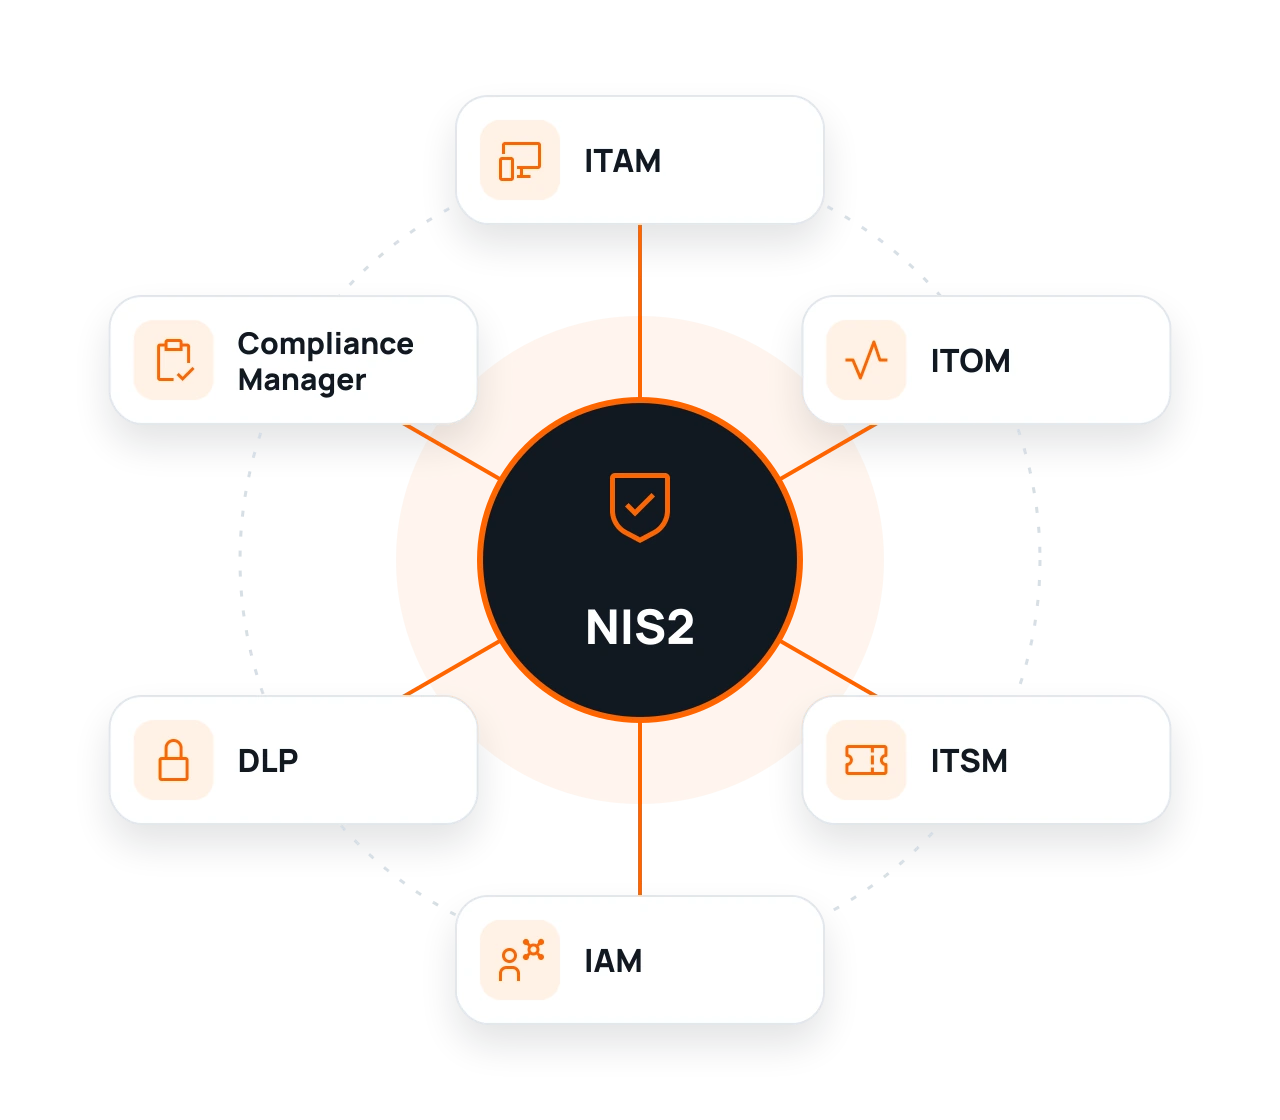
Od wykrycia zagrożenia do udokumentowania działań
eAuditor pomaga identyfikować zasoby IT, kontrolować ich bezpieczeństwo i dokumentować podjęte działania.
Dzięki temu łatwiej zarządzać incydentami i przygotować dokumentację na potrzeby NIS2.
01
Zidentyfikuj zasoby IT
Sprawdzaj urządzenia, systemy i użytkowników w organizacji
02
Kontroluj bezpieczeństwo
Monitoruj konfiguracje, uprawnienia i potencjalne zagrożenia
03
Dokumentuj działania
Rejestruj incydenty, podjęte działania i przygotowuj raporty
Funkcje eAuditor przydatne w kontekście NIS2
Poznaj funkcje eAuditor, które pomagają monitorować infrastrukturę IT, zarządzać bezpieczeństwem i dokumentować działania na potrzeby kontroli oraz audytów.
01
ITAM – Pełna kontrola nad zasobami IT
Automatycznie wykrywaj urządzenia i oprogramowanie w organizacji. Sprawdzaj ich konfiguracje, lokalizacje i historię zmian.
CO MOŻESZ UDOKUMENTOWAĆ?
Rejestr urządzeń i oprogramowania, wersje systemów oraz historia zmian.
02
ITOM – Monitorowanie infrastruktury IT
Monitoruj działanie systemów i usług IT. Otrzymuj alerty o awariach i nieprawidłowościach, aby szybciej reagować na problemy.
CO MOŻESZ UDOKUMENTOWAĆ?
Historię dostępności usług, alerty, czas wystąpienia zdarzeń i raporty.
03
ITSM – Sprawna obsługa incydentów
Rejestruj zgłoszenia, przypisuj zadania odpowiednim osobom i kontroluj przebieg działań naprawczych.
CO MOŻESZ UDOKUMENTOWAĆ?
Historię zgłoszeń, odpowiedzialne osoby, czas reakcji i podjęte działania.
04
IAM – Zarządzanie dostępem
Zarządzaj uprawnieniami użytkowników i kontroluj, kto ma dostęp do systemów oraz zasobów organizacji.
CO MOŻESZ UDOKUMENTOWAĆ?
Listę uprawnień, historię wniosków i decyzji oraz wyniki przeglądów dostępu.
05
DLP – Ochrona danych firmowych
Kontroluj korzystanie z nośników USB i ograniczaj ryzyko nieautoryzowanego kopiowania danych.
CO MOŻESZ UDOKUMENTOWAĆ?
Polityki bezpieczeństwa, historia podłączeń nośników i zarejestrowane naruszenia.
06
Compliance Manager – Kontrola zgodności
Automatycznie sprawdzaj ustawienia urządzeń i wykrywaj odstępstwa od przyjętych zasad bezpieczeństwa.
CO MOŻESZ UDOKUMENTOWAĆ?
Raporty niezgodności, wyniki kontroli konfiguracji i historia zmian.
Wykrywaj zagrożenia. Reaguj szybciej. Zachowaj pełną kontrolę
Od wykrycia nieprawidłowości po udokumentowanie działań – eAuditor pomaga sprawnie zarządzać zdarzeniami w infrastrukturze IT i gromadzić informacje potrzebne podczas audytu NIS2.
Jak eAuditor pomaga realizować wymagania NIS2?
Sprawdź, które obszary cyberbezpieczeństwa wspiera eAuditor. Od zarządzania urządzeniami i uprawnieniami, przez wykrywanie incydentów, aż po raportowanie i dokumentowanie działań.
| Obszar NIS2 | Jak pomaga eAuditor? | Co możesz udokumentować? |
|---|---|---|
| Obszar 01 Zarządzanie ryzykiem Art. 21 ust. 2 lit. a | Identyfikuj urządzenia, systemy i oprogramowanie w organizacji. Wykrywaj niezgodności konfiguracji oraz znane podatności, aby łatwiej rozpoznawać i analizować ryzyka związane z infrastrukturą IT. ITAM + Compliance Manager + Zarządzanie podatnościami | Rejestr zasobów IT, wykryte podatności, raporty niezgodności konfiguracji i historię zmian. Ocena ryzyka, jego akceptacja oraz opracowanie polityk zarządzania ryzykiem pozostają po stronie organizacji. |
| Obszar 02 Obsługa incydentów Art. 21 ust. 2 lit. b | Monitoruj zdarzenia i nieprawidłowości w infrastrukturze IT. Otrzymuj alerty, rejestruj zgłoszenia, przypisuj odpowiedzialne osoby i śledź przebieg działań naprawczych. ITOM + ITSM | Alerty, historię zgłoszeń, czas wystąpienia zdarzeń, osoby odpowiedzialne oraz przebieg obsługi zgłoszeń. System wspiera obsługę zdarzeń, ale nie zastępuje procedur reagowania na incydenty bezpieczeństwa ani obowiązków ich zgłaszania właściwym organom. |
| Obszar 03 Ciągłość działania Art. 21 ust. 2 lit. c | Monitoruj dostępność systemów, urządzeń i usług IT. Wykrywaj przerwy w działaniu, analizuj awarie i identyfikuj zasoby wymagające interwencji. ITOM + ITAM | Historię awarii, okresy niedostępności usług, alerty i raporty monitorowania infrastruktury. Plany ciągłości działania, zarządzanie kryzysowe, kopie zapasowe oraz testy odtwarzania wymagają dodatkowych rozwiązań i procedur. |
| Obszar 04 Bezpieczeństwo łańcucha dostaw Art. 21 ust. 2 lit. d | Identyfikuj producentów sprzętu i oprogramowania wykorzystywanego w organizacji. Analizuj wersje produktów, powiązane urządzenia oraz wykryte podatności, aby wspierać ocenę ryzyka technologicznego. ITAM + SAM + Zarządzanie podatnościami | Zestawienia producentów, wykorzystywanego oprogramowania, wersji produktów oraz powiązanych podatności. Ocena dostawców, ich praktyk bezpieczeństwa, zależności usługowych oraz postanowień umownych wymaga odrębnej analizy. |
| Obszar 05 Bezpieczeństwo systemów i zarządzanie podatnościami Art. 21 ust. 2 lit. e | Kontroluj konfiguracje urządzeń, identyfikuj znane podatności na podstawie baz CVE i zarządzaj aktualizacjami oprogramowania. Wspieraj ograniczanie ryzyka związanego z nieaktualnymi i nieprawidłowo skonfigurowanymi systemami. Zarządzanie podatnościami + Zarządzanie poprawkami + Compliance Manager | Listy wykrytych podatności, poziomy ich istotności, stan aktualizacji, wyniki kontroli konfiguracji oraz raporty bezpieczeństwa. Kompletny proces bezpiecznego rozwoju, pozyskiwania i utrzymania systemów IT wymaga również odpowiednich procedur organizacyjnych. |
| Obszar 06 Ocena skuteczności zabezpieczeń Art. 21 ust. 2 lit. f | Weryfikuj zgodność konfiguracji urządzeń z przyjętymi regułami bezpieczeństwa. Analizuj wyniki kontroli, porównuj zmiany i identyfikuj niezgodności wymagające działań naprawczych. Compliance Manager + Ocena bezpieczeństwa + Raporty | Wyniki kontroli konfiguracji, raporty niezgodności, zestawienia zmian oraz informacje o stanie wybranych zabezpieczeń technicznych. Pełna ocena skuteczności środków bezpieczeństwa obejmuje również przeglądy procedur, audyty i testy wykraczające poza funkcje systemu. |
| Obszar 07 Cyberhigiena i szkolenia Art. 21 ust. 2 lit. g | Organizuj szkolenia pracowników, przypisuj materiały edukacyjne i monitoruj postępy ich realizacji. Kontroluj stan aktualizacji oraz wybrane konfiguracje urządzeń, wspierając stosowanie zasad cyberhigieny. LMS + Zarządzanie poprawkami + Compliance Manager | Historię realizacji szkoleń, certyfikaty ukończenia, stan aktualizacji urządzeń oraz wyniki kontroli konfiguracji. Materiały dotyczące cyberbezpieczeństwa, zakres szkoleń i wdrożenie zasad cyberhigieny muszą być dostosowane do potrzeb organizacji. |
| Obszar 08 Kryptografia i szyfrowanie Art. 21 ust. 2 lit. h | Zarządzaj szyfrowaniem dysków i nośników danych z wykorzystaniem BitLocker. Sprawdzaj stan szyfrowania oraz identyfikuj urządzenia wymagające zastosowania odpowiednich zabezpieczeń. BitLocker | Stan szyfrowania dysków, informacje o zabezpieczonych urządzeniach i konfiguracji szyfrowania. Zarządzanie szyfrowaniem nośników nie zastępuje kompleksowych polityk kryptograficznych, procedur zarządzania kluczami ani zabezpieczania wszystkich kanałów komunikacji. |
| Obszar 09 Kontrola dostępu i zarządzanie zasobami Art. 21 ust. 2 lit. i | Zarządzaj tożsamościami i uprawnieniami użytkowników. Kontroluj dostęp do zasobów IT oraz korzystanie z nośników danych. Wspieraj egzekwowanie przyjętych zasad bezpieczeństwa. IAM + ITAM + DLP | Rejestr zasobów, wykazy uprawnień, historię wniosków i decyzji dostępowych oraz ustawienia polityk kontroli nośników. Polityki kadrowe, zasady odpowiedzialności pracowników i pełny cykl zarządzania dostępem wymagają odpowiednich procedur organizacyjnych. |
| Obszar 10 Uwierzytelnianie i bezpieczna komunikacja Art. 21 ust. 2 lit. j | Wykorzystuj uwierzytelnianie dwuskładnikowe w obsługiwanych przez eAuditor procesach dostępu. Wspieraj ochronę tożsamości użytkowników i ograniczanie ryzyka nieuprawnionego korzystania z systemów. Uwierzytelnianie dwuskładnikowe (2FA) + IAM | Konfigurację dostępnych mechanizmów uwierzytelniania oraz informacje o uprawnieniach i zasadach dostępu w zakresie obsługiwanym przez system. Wdrożenie MFA we wszystkich wymaganych systemach oraz zabezpieczenie komunikacji głosowej, tekstowej i awaryjnej wymaga dodatkowych rozwiązań. |
Zobacz, jak eAuditor wspiera codzienną pracę IT
Przykład 01 | sytuacja
Nowy laptop w firmie
ITAM automatycznie wykrywa i rejestruje nowe urządzenie oraz przypisuje je do użytkownika. Compliance Manager sprawdza jego konfigurację i wykrywa odstępstwa od zasad bezpieczeństwa.
Przykład 02 | Reakcja
Monitorowany serwis staje się niedostępny
ITOM wykrywa niedostępność systemu i generuje alert. ITSM umożliwia zarejestrowanie zgłoszenia, przypisanie odpowiedzialnej osoby i udokumentowanie działań naprawczych.
eAuditor wspiera nie tylko NIS2
Jeden system, wiele zastosowań. Sprawdź, jak eAuditor pomaga zarządzać bezpieczeństwem IT i dokumentować działania również w kontekście KSC, DORA, ISO 27001 i RODO.
KSC
Monitoruj infrastrukturę IT, kontroluj konfiguracje i dokumentuj incydenty. Uporządkuj działania związane z cyberbezpieczeństwem i przygotuj raporty na potrzeby kontroli.
DORA
Zwiększ kontrolę nad systemami ICT, monitoruj ich dostępność i usprawnij obsługę incydentów. Dokumentuj działania wspierające zarządzanie ryzykiem technologicznym.
ISO 27001
Zarządzaj zasobami IT, kontroluj uprawnienia i sprawdzaj konfiguracje urządzeń. Gromadź informacje potrzebne podczas audytów bezpieczeństwa.
RODO
Kontroluj dostęp do danych, zarządzaj uprawnieniami użytkowników i ograniczaj ryzyko nieautoryzowanego kopiowania informacji.
Najczęstsze pytania o NIS2 i eAuditor
Nie. eAuditor wspiera organizacje w realizacji wybranych wymagań związanych z cyberbezpieczeństwem, m.in. w zakresie inwentaryzacji zasobów IT, zarządzania dostępem, monitorowania infrastruktury, ochrony danych oraz obsługi i dokumentowania incydentów. Pełna zgodność z NIS2 wymaga jednak również odpowiednich procedur, analizy ryzyka, przypisania odpowiedzialności, szkoleń i działań organizacyjnych. Zakres niezbędnych działań zależy od specyfiki organizacji i obowiązujących ją przepisów.
Nie. Dyrektywa NIS2 określa wymagania dotyczące zarządzania ryzykiem w cyberbezpieczeństwie i stosowania odpowiednich środków technicznych oraz organizacyjnych. Nie nakazuje co do zasady korzystania z jednego konkretnego produktu. Organizacja powinna dobrać rozwiązania do swoich potrzeb, ryzyka i obowiązków prawnych. Ewentualne szczególne wymogi sektorowe lub dotyczące określonych rozwiązań należy sprawdzić osobno.
Tak. Moduł ITAM w eAuditor wspiera automatyczną inwentaryzację sprzętu i oprogramowania oraz przygotowywanie raportów dotyczących zasobów IT. Takie zestawienia mogą stanowić materiał pomocniczy podczas audytu i przeglądu zabezpieczeń. Ich kompletność i przydatność zależą m.in. od zakresu inwentaryzacji, konfiguracji systemu oraz wymagań konkretnego audytu.
Nie należy zakładać, że samo wdrożenie eAuditor zapewnia automatyczne przekazywanie zgłoszeń do właściwego CSIRT. Platforma wspiera obsługę zgłoszeń i incydentów oraz dokumentowanie przebiegu sprawy. Organizacja musi również zapewnić właściwą kwalifikację incydentu, dotrzymanie terminów i przekazanie wymaganych informacji odpowiednim podmiotom. Możliwości integracji i automatyzacji procesu zgłaszania należy potwierdzić dla konkretnej konfiguracji systemu.
Warto udokumentować wykrytą niezgodność, urządzenie lub system, którego dotyczy, osobę odpowiedzialną, podjęte działania naprawcze oraz wynik weryfikacji po ich wykonaniu. eAuditor oferuje funkcje wspierające zarządzanie zasobami, historią zmian konfiguracji, zgłoszeniami i raportami. Odpowiednio wykorzystane mogą pomóc w gromadzeniu dowodów na potrzeby audytu. Zakres dokumentacji należy dostosować do przyjętych procedur i wymagań organizacji.
Nie. Monitorowanie dostępności pozwala wykrywać problemy z funkcjonowaniem infrastruktury i szybciej reagować na awarie. Plan ciągłości działania obejmuje znacznie więcej, m.in. analizę wpływu zakłóceń na działalność, określenie priorytetów, procedury odtworzeniowe, odpowiedzialność poszczególnych osób oraz testowanie przyjętych rozwiązań. Monitoring IT może wspierać realizację takiego planu, ale nie zastępuje go.
Tak. Moduł IAM w eAuditor wspiera zarządzanie tożsamościami, rolami i uprawnieniami użytkowników, co może ułatwiać stosowanie zasady najmniejszych uprawnień. Polega ona na przyznawaniu użytkownikom wyłącznie takich dostępów, jakie są niezbędne do wykonywania ich obowiązków. Skuteczność tego podejścia zależy również od właściwego zdefiniowania ról, zatwierdzania wniosków, okresowych przeglądów uprawnień i odbierania dostępów, gdy przestają być potrzebne.
Nie należy traktować eAuditor jako automatycznego zamiennika wszystkich tych rozwiązań. Platforma łączy funkcje zarządzania zasobami, operacjami IT, dostępem, ochroną danych i wybranymi obszarami bezpieczeństwa. Może ograniczyć potrzebę korzystania z części odrębnych narzędzi, ale to, czy zastąpi konkretne rozwiązanie SIEM, EDR lub skaner podatności, zależy od wymaganych funkcji, zakresu wdrożenia i architektury bezpieczeństwa organizacji.
Tak. eAuditor można wdrażać etapami, dobierając zakres funkcjonalności do potrzeb, priorytetów i możliwości organizacji. Przykładowo można rozpocząć od uporządkowania inwentaryzacji zasobów IT, a następnie rozwijać wykorzystanie platformy o zarządzanie operacjami IT, dostępem czy ochronę danych. Plan wdrożenia warto powiązać z analizą ryzyka i harmonogramem realizacji obowiązków związanych z cyberbezpieczeństwem.
Organizacja powinna przede wszystkim ustalić, czy podlega odpowiednim przepisom, przeprowadzić analizę ryzyka i określić wymagane środki zarządzania ryzykiem w cyberbezpieczeństwie. Konieczne może być również przygotowanie i wdrożenie procedur, wyznaczenie odpowiedzialnych osób, zarządzanie incydentami, szkolenie pracowników, kontrolowanie uprawnień, zapewnienie ciągłości działania oraz regularna ocena skuteczności zabezpieczeń. Należy także zweryfikować obowiązki sprawozdawcze, terminy i wymagania dotyczące audytów. eAuditor może wspierać wybrane działania techniczne i dokumentacyjne, ale odpowiedzialność za realizację obowiązków spoczywa na organizacji.
Źródła i weryfikacja
- Dyrektywa (UE) 2022/2555 – tekst w EUR-Lex ↗
- Ustawa o krajowym systemie cyberbezpieczeństwa ↗
- Oficjalny opis platformy eAuditor ↗
Zastrzeżenie: eAuditor wspiera realizację wybranych wymagań związanych z zarządzaniem IT i cyberbezpieczeństwem. Wdrożenie platformy samo w sobie nie oznacza automatycznego spełnienia wszystkich wymagań prawnych ani uzyskania certyfikacji. Ostateczny zakres działań należy ustalić na podstawie przepisów właściwych dla danej organizacji.
Od sygnału do dowodu. W jednym ekosystemie.
Dane o urządzeniach, historia zmian, polityki bezpieczeństwa i obsługa zdarzeń tworzą podstawę do rozmowy z audytorem.