ISO 27001 w praktyce z eAuditor
Zarządzaj bezpieczeństwem informacji i przygotuj się do audytu
Kontroluj zasoby, uprawnienia i konfiguracje IT. Przygotowuj raporty wspierające audyty bezpieczeństwa informacji zgodnie z ISO 27001.
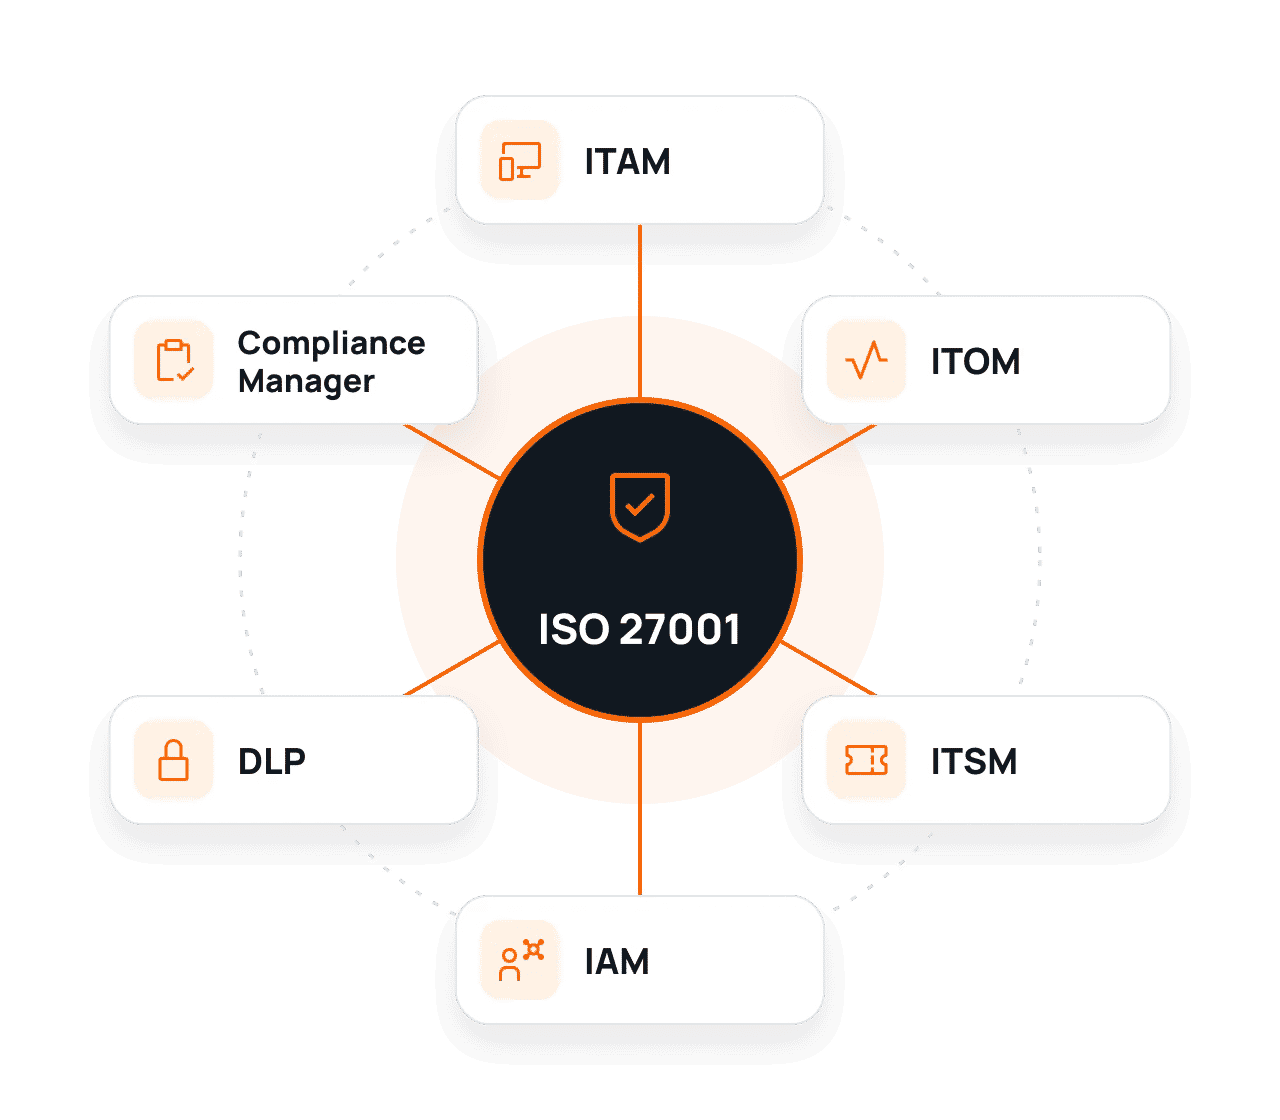
Jak eAuditor wspiera wymagania ISO 27001?
Wykrywaj nieprawidłowości, organizuj pracę zespołu IT i gromadź informacje, które pomagają wykazać stosowanie wybranych zabezpieczeń. Zobacz, jak wykorzystać te funkcje w kontekście ISO 27001.
01
Zidentyfikuj zasoby IT
Twórz aktualne zestawienie urządzeń i oprogramowania.
02
Sprawdzaj zabezpieczenia
Kontroluj uprawnienia, konfiguracje i działanie usług.
03
Przygotuj dane do audytu
Gromadź raporty i historię wykonanych działań.
Funkcje eAuditor wspierające ISO 27001
Zobacz, jak poszczególne moduły pomagają monitorować środowisko IT, kontrolować dostęp oraz przygotowywać raporty.
01
ITAM – Pełna kontrola nad zasobami IT
Automatycznie wykrywaj urządzenia i oprogramowanie. Sprawdzaj ich konfiguracje, wersje i historię zmian.
CO MOŻESZ UDOKUMENTOWAĆ?
Rejestr urządzeń i oprogramowania, wersje systemów oraz historia zmian.
02
ITOM – Monitorowanie infrastruktury IT
Śledź dostępność systemów i usług. Otrzymuj alerty o awariach i nieprawidłowościach.
CO MOŻESZ UDOKUMENTOWAĆ?
Historię dostępności usług, alerty, czas wystąpienia zdarzeń i raporty.
03
ITSM – Sprawna obsługa incydentów
Rejestruj incydenty, przypisuj osoby odpowiedzialne i śledź działania naprawcze.
CO MOŻESZ UDOKUMENTOWAĆ?
Zgłoszenia, czas reakcji i historię obsługi.
04
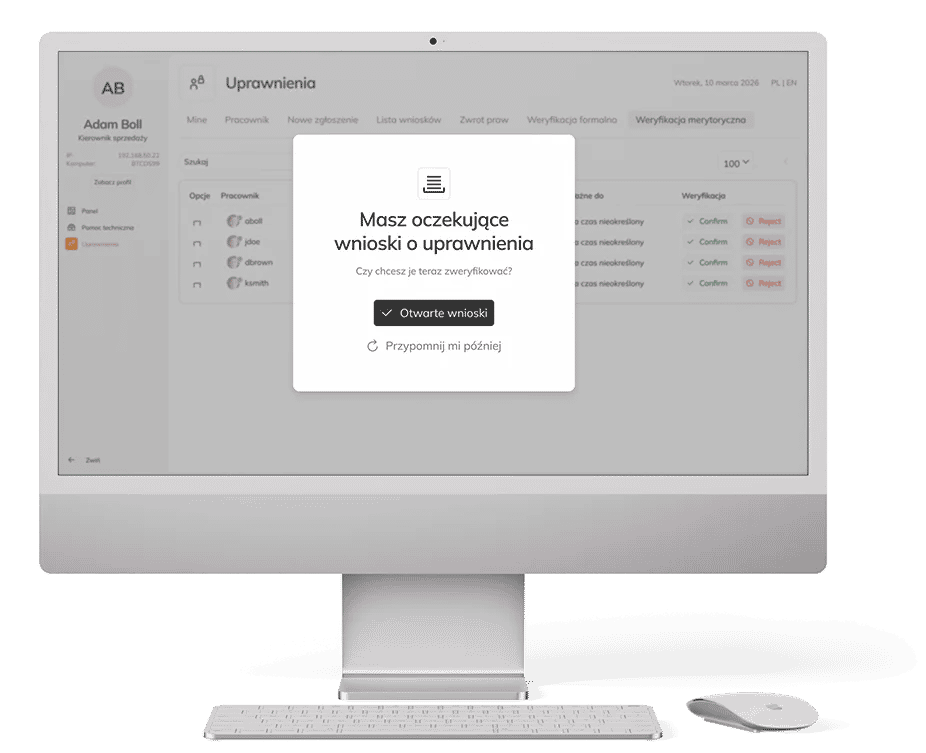
IAM – Zarządzanie dostępem
Porządkuj uprawnienia użytkowników i przeglądaj dostęp do systemów oraz zasobów.
CO MOŻESZ UDOKUMENTOWAĆ?
Wykaz uprawnień, wnioski i decyzje dostępowe.
05
DLP – Ochrona danych firmowych
Kontroluj korzystanie z nośników USB i ograniczaj nieautoryzowane kopiowanie danych.
CO MOŻESZ UDOKUMENTOWAĆ?
Polityki ochrony, zdarzenia i historię użycia nośników.
06
Compliance Manager – Kontrola zgodności
Porównuj ustawienia urządzeń z przyjętymi zasadami bezpieczeństwa i wykrywaj odstępstwa.
CO MOŻESZ UDOKUMENTOWAĆ?
Wyniki kontroli, raporty niezgodności i historię zmian.
Kontroluj zabezpieczenia. Weryfikuj ustawienia. Dokumentuj wyniki.
Wyniki technicznych kontroli pomagają wykryć odstępstwa i prześledzić ich obsługę.
Jak eAuditor pomaga realizować wymagania ISO 27001?
Poznaj obszary, w których funkcje eAuditor pomagają w codziennych działaniach IT i gromadzeniu dokumentacji.
| Obszar / wymaganie | Jak pomaga eAuditor? | Co możesz udokumentować? |
|---|---|---|
| Obszar 01Inwentaryzacja zasobówZałącznik A 5.9 | Automatycznie identyfikuj urządzenia i oprogramowanie.ITAM | Rejestr zasobów, wersje i lokalizacje.Właściciele informacji i klasyfikacja wymagają szerszego procesu. |
| Obszar 02Kontrola dostępuZałącznik A 5.15–5.18 | Przeglądaj uprawnienia i wspieraj proces nadawania dostępu.IAM | Wykaz dostępów, wnioski i decyzje.Zasady autoryzacji określa organizacja. |
| Obszar 03Zarządzanie incydentamiZałącznik A 5.24–5.28 | Rejestruj zgłoszenia i analizuj przebieg obsługi incydentów.ITOM + ITSM | Zgłoszenia, oś czasu i historię działań.Wymagane są także procedury, role i ocena incydentów. |
| Obszar 04MonitorowanieZałącznik A 8.15–8.16 | Monitoruj dostępność i wybrane zdarzenia w infrastrukturze.ITOM | Alerty i historię monitorowania.Zakres monitoringu powinien wynikać z analizy ryzyka. |
| Obszar 05Ochrona przed wyciekiemZałącznik A 8.12 | Stosuj kontrolę nośników i wybrane mechanizmy ochrony danych.DLP | Polityki DLP i zarejestrowane zdarzenia.Polityka klasyfikacji i obsługi danych pozostaje odrębna. |
| Obszar 06Zarządzanie konfiguracjąZałącznik A 8.9 | Sprawdzaj ustawienia urządzeń względem przyjętych reguł.Compliance Manager | Raporty niezgodności i historię zmian.Ocena skuteczności wymaga także audytów i przeglądów. |
Przykład 01 | sytuacja
Nowe urządzenie
ITAM wykrywa urządzenie, a Compliance Manager pomaga sprawdzić zgodność jego ustawień z regułami.
Przykład 02 | REAKCJA
Awaria usługi
ITOM generuje alert, a ITSM porządkuje obsługę zgłoszenia i zapis działań.
eAuditor wspiera nie tylko ISO 27001
Jeden system, wiele zastosowań. Sprawdź, jak eAuditor pomaga w zarządzaniu bezpieczeństwem IT również w kontekście innych regulacji i standardów.
NIS2
Identyfikuj podatności, oceniaj ryzyko i ustalaj priorytety działań naprawczych. Wykrywaj słabe punkty infrastruktury IT i ograniczaj ryzyko incydentów bezpieczeństwa.
DORA
Zwiększ kontrolę nad systemami ICT, monitoruj ich dostępność i usprawnij obsługę incydentów. Dokumentuj działania wspierające zarządzanie ryzykiem technologicznym.
KSC
Monitoruj infrastrukturę IT, kontroluj konfiguracje i dokumentuj incydenty. Uporządkuj działania związane z cyberbezpieczeństwem i przygotuj raporty na potrzeby kontroli.
RODO
Kontroluj dostęp do danych, zarządzaj uprawnieniami użytkowników i ograniczaj ryzyko nieautoryzowanego kopiowania informacji.
Najczęstsze pytania o ISO 27001 i eAuditor
eAuditor pomaga uporządkować techniczne obszary zarządzania bezpieczeństwem informacji: ewidencję zasobów, zarządzanie dostępami, monitorowanie konfiguracji i dokumentowanie zdarzeń. Dane z systemu mogą wspierać działania w ramach SZBI.
Przydatne mogą być raporty zasobów IT, zestawienia uprawnień, wyniki kontroli konfiguracji, historia zmian i dokumentacja obsługi incydentów — zależnie od zakresu audytu i wdrożonych modułów.
ITAM gromadzi informacje o urządzeniach i oprogramowaniu oraz pomaga śledzić ich stan i zmiany. To wsparcie w utrzymaniu aktualnej ewidencji zasobów technologicznych.
IAM pomaga porządkować dostęp użytkowników do systemów, prowadzić przeglądy uprawnień i dokumentować decyzje o ich przyznaniu lub zmianie.
Compliance Manager pomaga porównywać konfiguracje urządzeń z przyjętymi regułami i wskazuje niezgodności. Raporty pozwalają zaplanować korekty oraz śledzić postępy.
Zestawienia zmian i wyniki kontroli pomagają ustalić, które ustawienia zmodyfikowano oraz gdzie wykryto odstępstwa od przyjętych standardów.
Tak. Można dobrać funkcje do potrzeb organizacji oraz obszarów objętych systemem zarządzania bezpieczeństwem informacji, a raporty wykorzystać w cyklicznych przeglądach.
Chcesz zobaczyć eAuditor w działaniu?
Sprawdź, jak wybrane moduły mogą wspierać procesy w Twojej organizacji.