RODO w praktyce z eAuditor
Chroń dane osobowe i dokumentuj działania
Zarządzaj dostępem do danych, kontroluj nośniki i dokumentuj działania związane z bezpieczeństwem danych osobowych.
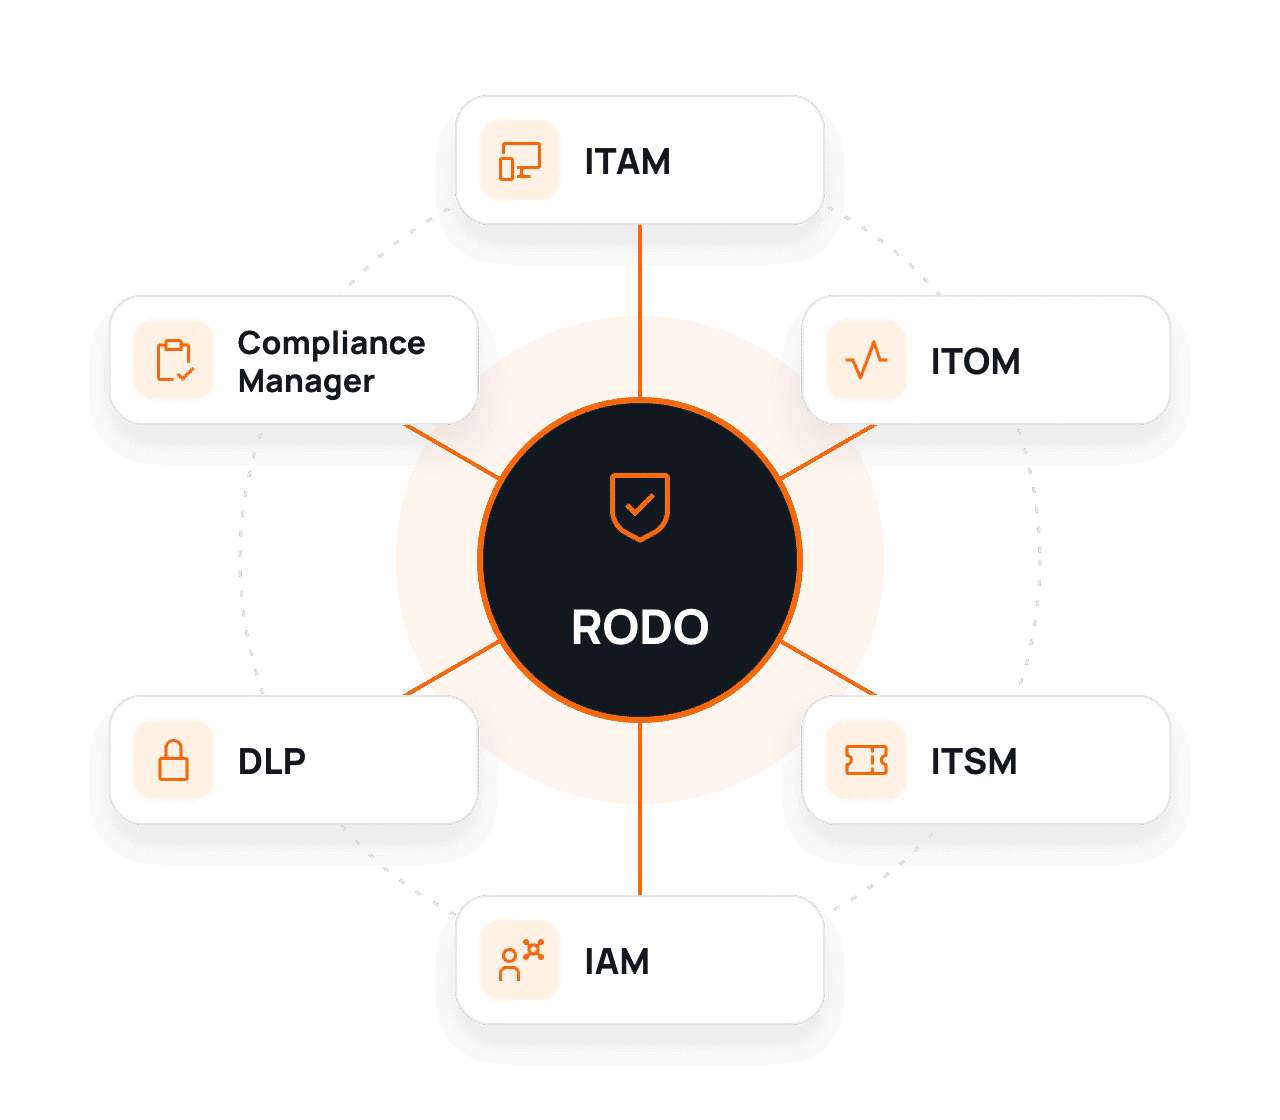
Jak eAuditor wspiera wymagania RODO?
Wykrywaj nieprawidłowości, organizuj pracę zespołu IT i gromadź informacje, które pomagają wykazać stosowanie wybranych zabezpieczeń. Zobacz, jak wykorzystać te funkcje w kontekście RODO.
01
Sprawdzaj dostęp
Weryfikuj, kto ma uprawnienia do systemów.
02
Ograniczaj ryzyko
Kontroluj nośniki i wybrane konfiguracje bezpieczeństwa.
03
Dokumentuj działania
Zachowuj historię decyzji, zdarzeń i kontroli.
Funkcje eAuditor wspierające RODO
Zobacz, jak poszczególne moduły pomagają monitorować środowisko IT, kontrolować dostęp oraz przygotowywać raporty.
01
ITAM – Pełna kontrola nad zasobami IT
Automatycznie wykrywaj urządzenia i oprogramowanie. Sprawdzaj ich konfiguracje, wersje i historię zmian.
CO MOŻESZ UDOKUMENTOWAĆ?
Rejestr zasobów, wersje systemów i historię zmian.
02
ITOM – Monitorowanie infrastruktury IT
Śledź dostępność systemów i usług. Otrzymuj alerty o awariach i nieprawidłowościach.
CO MOŻESZ UDOKUMENTOWAĆ?
Historię dostępności, alerty i raporty monitorowania.
03
ITSM – Sprawna obsługa incydentów
Rejestruj incydenty, przypisuj osoby odpowiedzialne i śledź działania naprawcze.
CO MOŻESZ UDOKUMENTOWAĆ?
Zgłoszenia, czas reakcji i historię obsługi.
04
IAM – Zarządzanie dostępem
Porządkuj uprawnienia użytkowników i przeglądaj dostęp do systemów oraz zasobów.
CO MOŻESZ UDOKUMENTOWAĆ?
Wykaz uprawnień, wnioski i decyzje dostępowe.
05
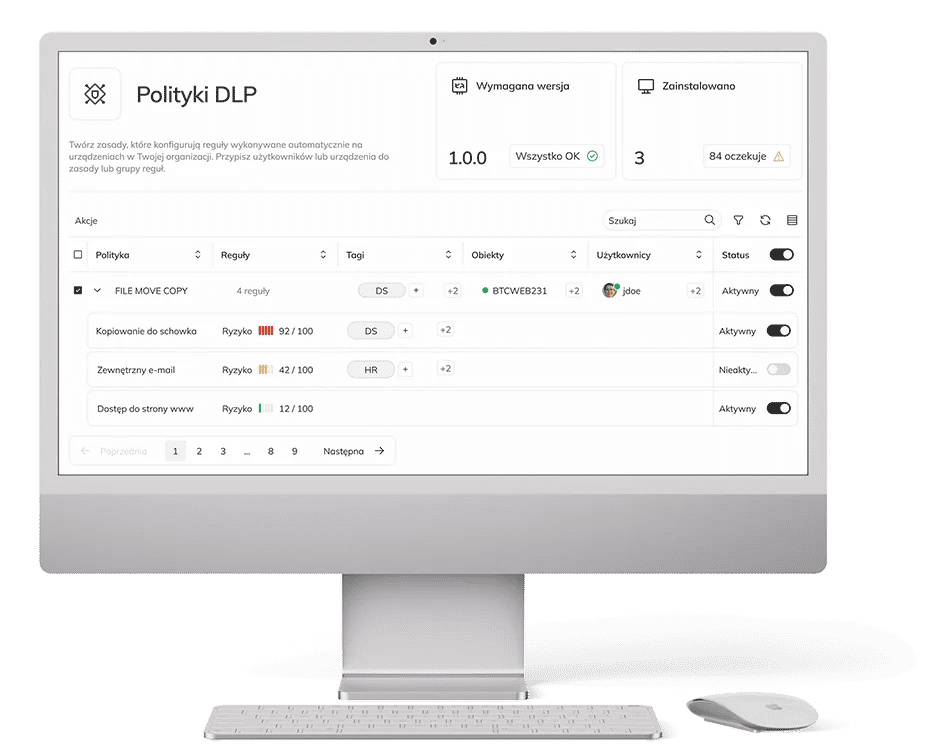
DLP – Ochrona danych firmowych
Kontroluj korzystanie z nośników USB i ograniczaj nieautoryzowane kopiowanie danych.
CO MOŻESZ UDOKUMENTOWAĆ?
Polityki ochrony, zdarzenia i historię użycia nośników.
06
Compliance Manager – Kontrola zgodności
Porównuj ustawienia urządzeń z przyjętymi zasadami bezpieczeństwa i wykrywaj odstępstwa.
CO MOŻESZ UDOKUMENTOWAĆ?
Wyniki kontroli, raporty niezgodności i historię zmian.
Kontroluj dostęp. Chroń dane. Dokumentuj działania.
Sprawdź, jak eAuditor wspiera techniczne środki ochrony danych osobowych i gromadzenie informacji przydatnych podczas kontroli RODO.
Jak eAuditor pomaga realizować wymagania RODO?
Poznaj obszary, w których funkcje eAuditor pomagają w codziennych działaniach IT i gromadzeniu dokumentacji.
| Obszar / wymaganie | Jak pomaga eAuditor? | Co możesz udokumentować? |
|---|---|---|
| Obszar 01Bezpieczeństwo przetwarzaniaArt. 32 | Kontroluj uprawnienia, nośniki i konfiguracje urządzeń.IAM + DLP + Compliance Manager | Raporty kontroli oraz polityki techniczne.Dobór środków zależy od ryzyka i rodzaju przetwarzania. |
| Obszar 02RozliczalnośćArt. 5 ust. 2 oraz art. 24 | Gromadź informacje o wybranych kontrolach i działaniach administracyjnych.IAM + ITAM | Historia zmian, wniosków i przeglądów.Rejestr czynności przetwarzania i pełna dokumentacja RODO są odrębne. |
| Obszar 03Dostęp do danychArt. 25 i 32 | Przeglądaj uprawnienia i wspieraj ograniczanie dostępu do zasobów.IAM | Wykaz uprawnień i historię decyzji.Sama lista dostępów nie przesądza o zgodności z zasadą minimalizacji danych. |
| Obszar 04Ochrona przed utratą i wyciekiemArt. 32 | Stosuj polityki dla nośników oraz kontroluj wybrane ustawienia ochrony.DLP + Compliance Manager | Zdarzenia DLP i ustawienia zabezpieczeń.Nie wszystkie kanały przepływu danych są objęte kontrolą nośników. |
| Obszar 05Naruszenia ochrony danychArt. 33–34 | Rejestruj zgłoszenia i chronologię działań związanych ze zdarzeniem.ITSM + ITOM | Karty zgłoszeń, czas wykrycia i działania.Ocena naruszenia i ewentualne zgłoszenie do UODO należą do administratora danych. |
| Obszar 06Dostępność systemówArt. 32 ust. 1 lit. b–c | Monitoruj dostępność usług i historię awarii.ITOM | Alerty i raporty przestojów.Odtwarzanie danych wymaga odrębnych procedur i testów. |
Przykład 01 | sytuacja
Zmiana roli pracownika
IAM pomaga zaktualizować uprawnienia do systemów, a DLP dostosować politykę nośników.
Przykład 02 | REAKCJA
Nieautoryzowany nośnik
DLP stosuje reguły kontroli USB i rejestruje wybrane zdarzenia.
eAuditor wspiera nie tylko RODO
Jeden system, wiele zastosowań. Sprawdź, jak eAuditor pomaga w zarządzaniu bezpieczeństwem IT również w kontekście innych regulacji i standardów.
NIS2
Identyfikuj podatności, oceniaj ryzyko i ustalaj priorytety działań naprawczych. Wykrywaj słabe punkty infrastruktury IT i ograniczaj ryzyko incydentów bezpieczeństwa.
DORA
Zwiększ kontrolę nad systemami ICT, monitoruj ich dostępność i usprawnij obsługę incydentów. Dokumentuj działania wspierające zarządzanie ryzykiem technologicznym.
KSC
Monitoruj infrastrukturę IT, kontroluj konfiguracje i dokumentuj incydenty. Uporządkuj działania związane z cyberbezpieczeństwem i przygotuj raporty na potrzeby kontroli.
Najczęstsze pytania o RODO i eAuditor
eAuditor pomaga w technicznej ochronie danych poprzez kontrolę dostępów, zarządzanie uprawnieniami, stosowanie polityk nośników i dokumentowanie wybranych zdarzeń. Ułatwia to bieżący nadzór nad zabezpieczeniami IT.
IAM wspiera nadawanie i przegląd uprawnień oraz dokumentowanie zmian dostępu do systemów, w których przetwarzane są dane osobowe.
DLP umożliwia stosowanie reguł kontroli nośników USB, ograniczanie wybranych operacji i rejestrowanie zdarzeń związanych z korzystaniem z nośników.
ITAM pomaga utrzymywać rejestr urządzeń i oprogramowania oraz identyfikować ich wersje i zmiany. Dzięki temu łatwiej zaplanować kontrole techniczne infrastruktury.
W zależności od wdrożenia dostępne mogą być wykazy uprawnień, polityki nośników, historia wybranych zdarzeń oraz raporty kontroli konfiguracji urządzeń.
Chcesz zobaczyć eAuditor w działaniu?
Sprawdź, jak wybrane moduły mogą wspierać procesy w Twojej organizacji.